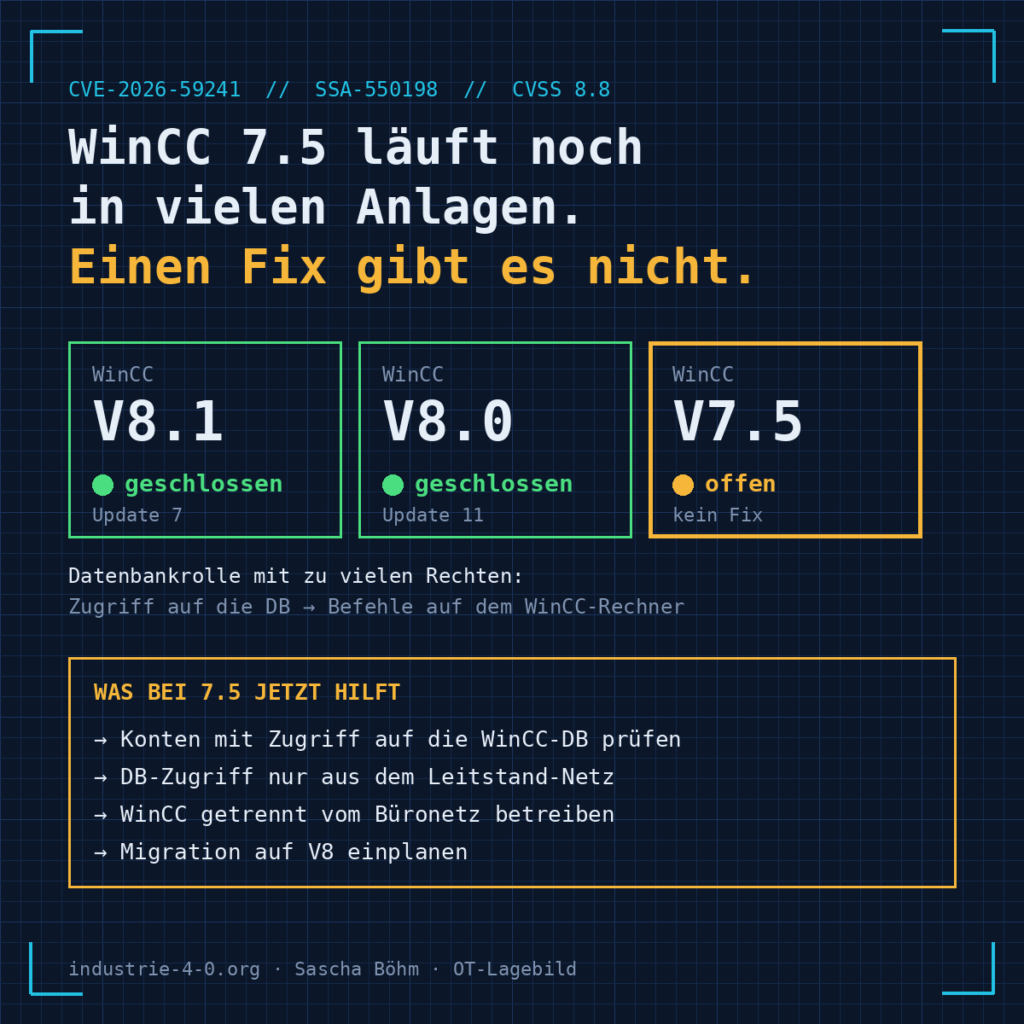
Am Siemens Patch Day vom 13. Oktober 2026 wurde eine Schwachstelle in SIMATIC WinCC veröffentlicht: CVE-2026-59241 (Siemens SSA-550198, CISA ICSA-26-295-13). Für die aktuellen Versionen V8.0 und V8.1 gibt es Updates. Für WinCC 7.5 gibt es keinen Fix, und Siemens nennt keinen Termin.
WinCC 7.5 war bis zum Erscheinen von V8.0 über Jahre die aktuelle Version und läuft noch in vielen Anlagen. Damit betrifft die Lücke genau die Systeme, die am seltensten angefasst werden.
Die Schwachstelle
| CVE | CVE-2026-59241 |
| Advisory | Siemens SSA-550198, CISA ICSA-26-295-13 |
| Veröffentlicht | 13.10.2026 (Siemens), 22.10.2026 (CISA) |
| Schwachstellentyp | CWE-266, falsche Rechtevergabe |
| CVSS | 8.8 (v3.1), 8.7 (v4.0) |
| Aktive Ausnutzung | nicht bekannt (Stand 31.10.2026) |
Was passiert: WinCC schränkt die Rechte einer Datenbankrolle nicht ausreichend ein. Ein angemeldeter Angreifer mit Zugriff auf die Datenbank kann seine Rechte ausweiten und beliebige Befehle auf dem Rechner ausführen, auf dem WinCC installiert ist. Im schlimmsten Fall ist damit der gesamte WinCC-Rechner kompromittiert.
Voraussetzung: Netzwerkzugriff und ein Konto mit Zugriff auf die WinCC-Datenbank. Ohne Anmeldung geht es nicht. Genau deshalb lohnt der Blick darauf, wer heute alles auf diese Datenbank zugreifen darf.
Betroffene Versionen und Fix-Status
| Version | betroffen | Fix |
|---|---|---|
| WinCC V8.1 | alle Versionen vor Update 7 | Update 7 oder neuer |
| WinCC V8.0 | alle Versionen vor Update 11 | Update 11 oder neuer |
| WinCC V7.5 | alle Versionen | kein Fix verfügbar |
Siemens schreibt im Advisory, dass weitere Fixes vorbereitet werden. Ein Datum gibt es nicht. Der nächste reguläre Siemens Patch Day ist am 10. November 2026.
Was bei WinCC 7.5 jetzt hilft
Ohne Patch bleiben nur Maßnahmen an Netz und Berechtigungen:
- Datenbankkonten prüfen: Welche Benutzer und Dienste dürfen auf die WinCC-Datenbank (SQL Server) zugreifen? Konten, die nicht gebraucht werden, entfernen oder sperren.
- Datenbankzugriff einschränken: Zugriff auf die Datenbank nur aus dem Leitstand- bzw. Engineering-Netz erlauben, nicht aus dem Büronetz.
- Netz segmentieren: WinCC-Rechner nicht im selben Netz wie Büro-PCs betreiben. Zugriffe von außen nur über einen gesicherten Fernzugang.
- Siemens-Richtlinien anwenden: Siemens verweist auf die „Operational Guidelines for Industrial Security“.
- Advisory beobachten: SSA-550198 nach dem Patch Day am 10. November erneut prüfen.
Die eigentliche Frage: Wie lange soll 7.5 noch laufen?
Eine Migration von WinCC 7.5 auf V8 ist kein reines Update. Projekte müssen übernommen und getestet werden, oft braucht es einen geplanten Stillstand. Deshalb wird sie gern verschoben.
Jede neue Schwachstelle ohne Fix verschiebt aber die Rechnung. Gegenmaßnahmen kosten Zeit und Pflege, und das Risiko bleibt. Wer 7.5 noch länger betreiben will, sollte das bewusst entscheiden und die Gegenmaßnahmen dokumentieren. Wer ohnehin eine Migration plant, hat jetzt einen guten Grund, sie vorzuziehen.
Checkliste
- Alle WinCC-Installationen mit Version erfassen
- V8.0 auf Update 11, V8.1 auf Update 7 bringen
- Bei V7.5: Datenbankkonten prüfen und reduzieren
- Bei V7.5: Datenbankzugriff per Firewall auf das Leitstand-Netz begrenzen
- Trennung zwischen WinCC-Netz und Büronetz prüfen
- SSA-550198 nach dem 10.11.2026 erneut prüfen
- Migrationsplanung V7.5 → V8 bewerten
Quellen
- CISA ICSA-26-295-13, Siemens WinCC
- Siemens ProductCERT SSA-550198
- Siemens Operational Guidelines for Industrial Security
Weitere Beiträge zum Thema: Siemens Patch Day Oktober 2026 und CRA-Meldepflicht seit 11. September 2026