Ab dem 20. Januar 2027 gilt die neue Maschinenverordnung (EU) 2023/1230. Damit wird etwas Pflicht, das bisher oft nur am Rand behandelt wurde: Die Security einer Maschine gehört in die technische Dokumentation. Parallel greift der Cyber Resilience Act (CRA). Seine Meldepflichten für aktiv ausgenutzte Schwachstellen gelten seit dem 11. September 2026.
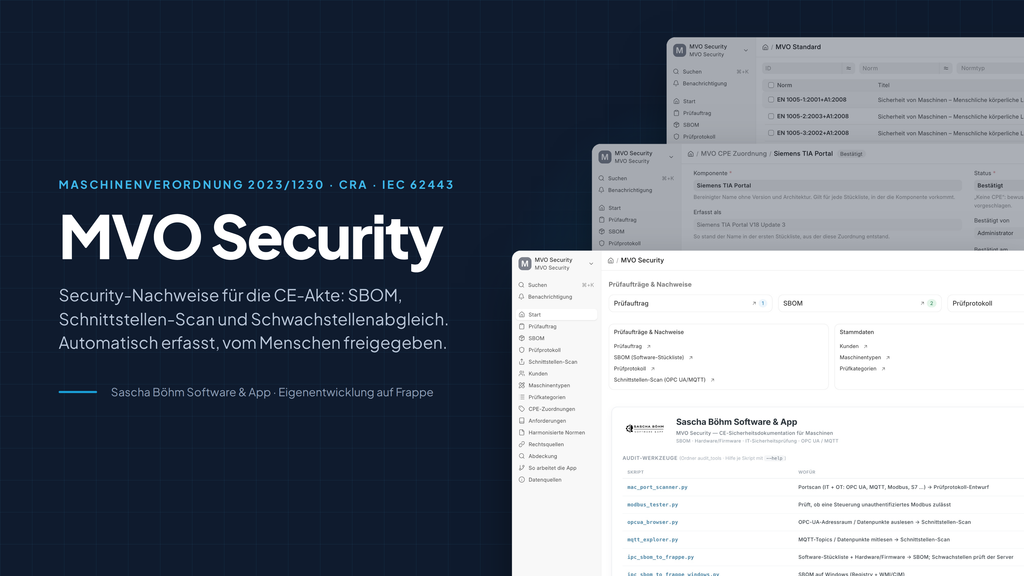
Für viele Maschinenbauer heißt das: Neben Risikobeurteilung, Schaltplänen und Betriebsanleitung braucht die CE-Akte jetzt auch belastbare Aussagen zu Software, Schnittstellen und Schwachstellen. Um das praktisch lösbar zu machen, habe ich MVO Security entwickelt, eine eigene App auf Basis von Frappe.
Was sich regulatorisch ändert
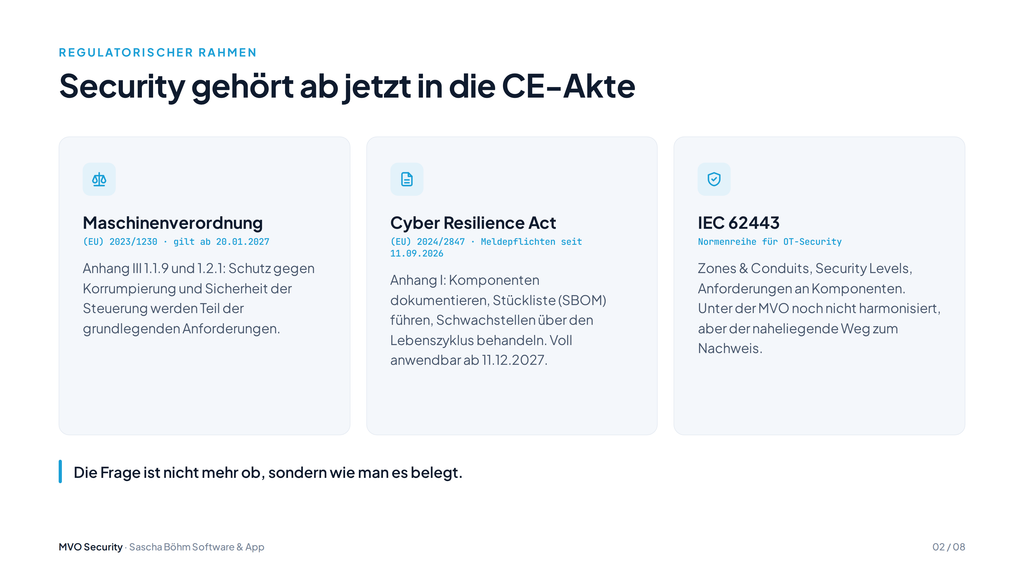
Maschinenverordnung (EU) 2023/1230. Die Verordnung ersetzt ab dem 20. Januar 2027 die Maschinenrichtlinie 2006/42/EG. Neu sind unter anderem zwei grundlegende Anforderungen in Anhang III: Nummer 1.1.9 verlangt Schutz gegen Korrumpierung, Nummer 1.2.1 die Sicherheit und Zuverlässigkeit von Steuerungen, ausdrücklich auch gegenüber böswilligen Versuchen Dritter. Wer eine Maschine in Verkehr bringt, muss also nachweisen können, dass Manipulationen an Software und Steuerung nicht zu gefährlichen Situationen führen.
Cyber Resilience Act (EU) 2024/2847. Für Produkte mit digitalen Elementen fordert der CRA in Anhang I unter anderem, dass Hersteller die enthaltenen Komponenten dokumentieren, eine Software-Stückliste (SBOM) führen und Schwachstellen über den gesamten Lebenszyklus behandeln. Die Meldepflichten gelten seit dem 11. September 2026, alle übrigen Pflichten ab dem 11. Dezember 2027.
IEC 62443. Die Normenreihe ist der etablierte Rahmen für OT-Security, mit Zones & Conduits, Security Levels und Anforderungen an Komponenten. Unter der Maschinenverordnung ist sie bislang nicht harmonisiert, löst also keine Vermutungswirkung aus. Sie ist aber der naheliegende Weg, um die Anforderungen aus Anhang III fachlich zu belegen.
Daraus ergeben sich zwei Fragen, die ich in Gesprächen immer wieder höre:
- Wie erfasse ich Software-Stücklisten und offene Schnittstellen direkt an der Maschine, ohne dass es jedes Mal Handarbeit ist?
- Wie gleiche ich das mit Schwachstellendatenbanken und harmonisierten Normen ab, ohne Kunden- oder Maschinendaten ins Internet zu geben?
Architektur: Maschinennetz, Server und Internet getrennt
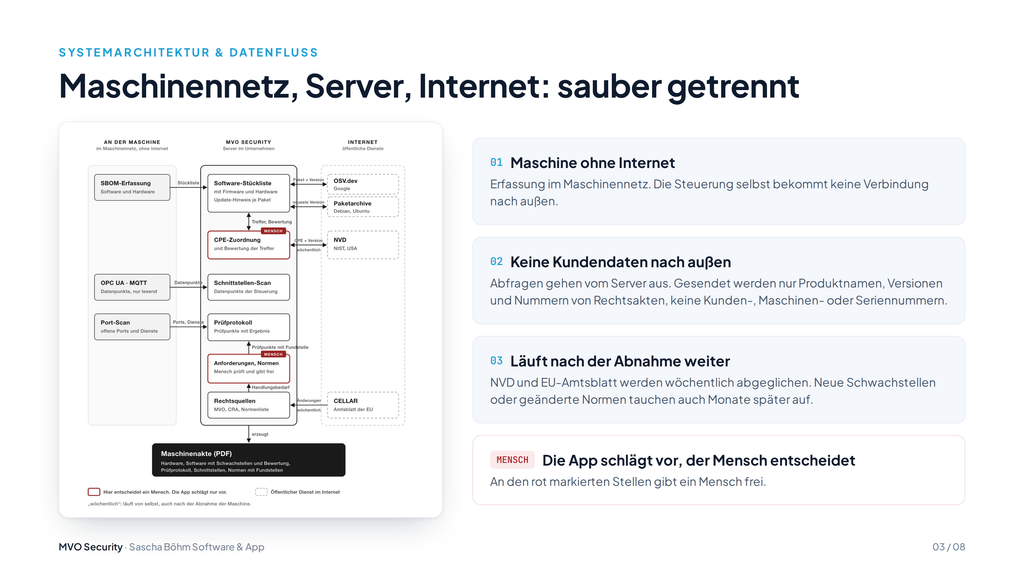
MVO Security ist in drei Bereiche aufgeteilt.
- An der Maschine laufen die Erfassungswerkzeuge im Maschinennetz. Die Steuerung selbst bekommt keine Verbindung ins Internet.
- Der Server im Unternehmen sammelt die Ergebnisse: Software-Stückliste, Schnittstellen-Scan, Prüfprotokoll, Anforderungen und Rechtsquellen.
- Im Internet werden nur öffentliche Dienste abgefragt: OSV.dev und die Paketarchive von Debian und Ubuntu für Softwarepakete, die NVD des NIST für Schwachstellen und CELLAR, das Datenportal des EU-Amtsblatts, für Rechtsakte und Normenlisten.
Die Abfragen gehen immer vom Server aus. Gesendet werden Produktnamen, Versionen und Nummern von Rechtsakten. Kunden-, Maschinen- und Seriennummern verlassen das System nicht.
Die Abgleiche mit NVD und Amtsblatt laufen wöchentlich, auch nach der Abnahme der Maschine. Eine Schwachstelle, die ein halbes Jahr später veröffentlicht wird, taucht so trotzdem in der Akte auf.
Audit-Werkzeuge direkt an der Maschine
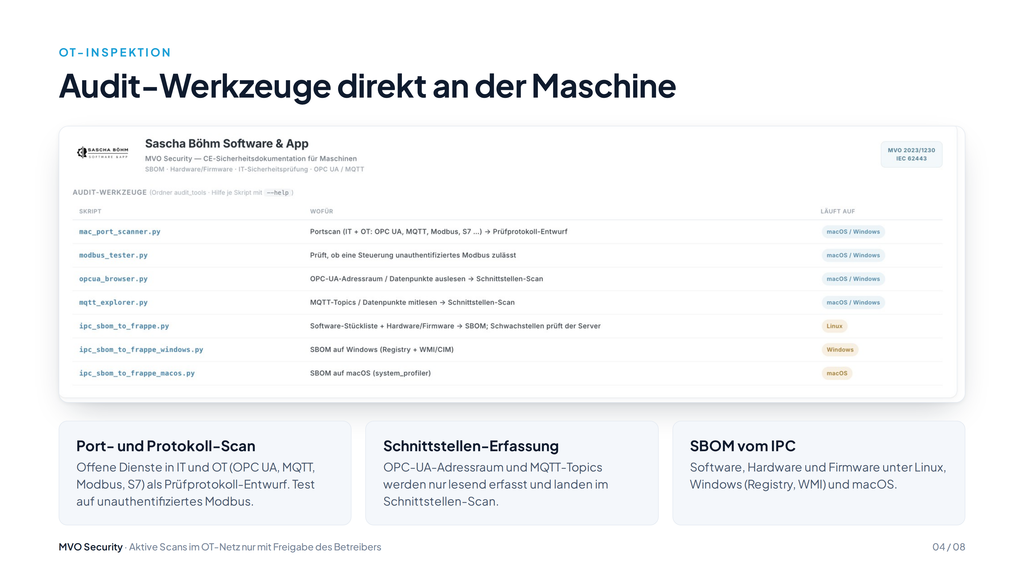
Für die Erfassung gibt es eine Reihe schlanker Python-Skripte, die unter Windows, macOS oder Linux laufen:
- Port- und Protokoll-Scan: findet offene Dienste in IT und OT (OPC UA, MQTT, Modbus, S7) und erzeugt daraus einen Entwurf für das Prüfprotokoll.
- Modbus-Test: prüft, ob eine Steuerung unauthentifizierten Modbus-Zugriff zulässt.
- OPC-UA-Browser und MQTT-Explorer: erfassen den OPC-UA-Adressraum und die MQTT-Topics, ausschließlich lesend.
- SBOM-Erfassung: liest Software, Hardware und Firmware eines Industrie-PCs aus, unter Linux über die Paketverwaltung, unter Windows über Registry und WMI, unter macOS über system_profiler. Die Schwachstellenprüfung übernimmt anschließend der Server.
Ein Hinweis aus der Praxis der OT-Security: Aktive Scans gehören im laufenden Betrieb nur mit Freigabe des Betreibers ins Maschinennetz, am besten im Wartungsfenster. Ältere Steuerungen reagieren auf unerwartete Anfragen nicht immer gutmütig.
Schwachstellenabgleich mit Human-in-the-Loop
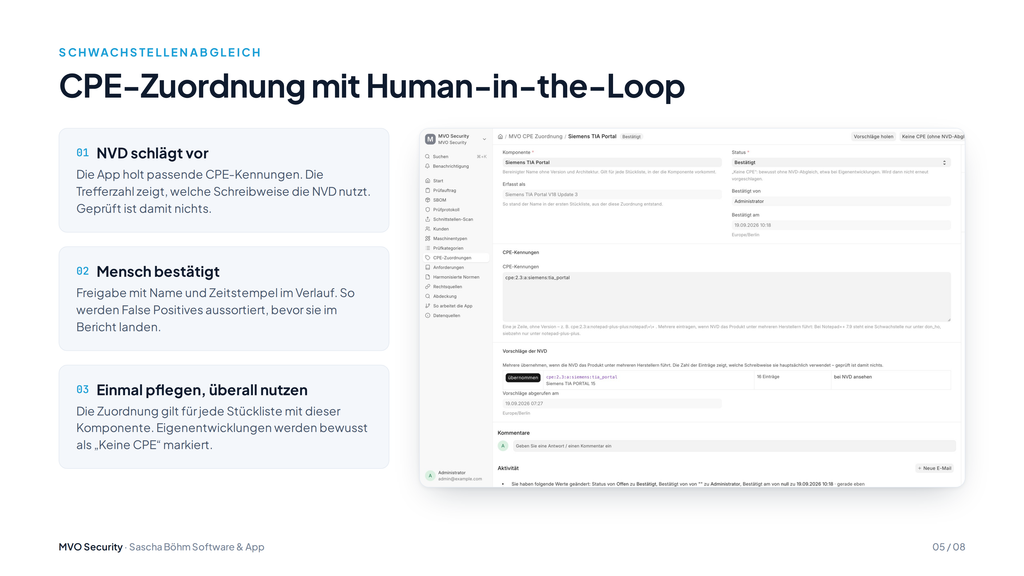
Der schwierigste Teil beim automatischen Abgleich ist nicht die Abfrage selbst, sondern die Zuordnung. Die NVD führt Produkte über sogenannte CPE-Kennungen, und die Schreibweise passt selten eins zu eins zu dem, was in einer Stückliste steht. Mal führt die NVD ein Produkt unter mehreren Herstellern, mal gibt es mehrere Schreibweisen für dasselbe Produkt.
MVO Security löst das in drei Schritten:
- Die NVD schlägt vor. Die App holt passende CPE-Kennungen und zeigt, wie viele Einträge es jeweils gibt. Die Zahl verrät, welche Schreibweise die NVD hauptsächlich nutzt. Geprüft ist damit aber noch nichts.
- Ein Mensch bestätigt. Erst nach der Freigabe wird die Zuordnung genutzt, mit Name und Zeitstempel im Verlauf. So werden False Positives aussortiert, bevor sie im Bericht landen.
- Einmal pflegen, überall nutzen. Eine bestätigte Zuordnung gilt für jede Stückliste, in der die Komponente vorkommt. Eigenentwicklungen lassen sich bewusst als „Keine CPE“ markieren und werden dann nicht erneut vorgeschlagen.
Harmonisierte Normen direkt aus dem Amtsblatt
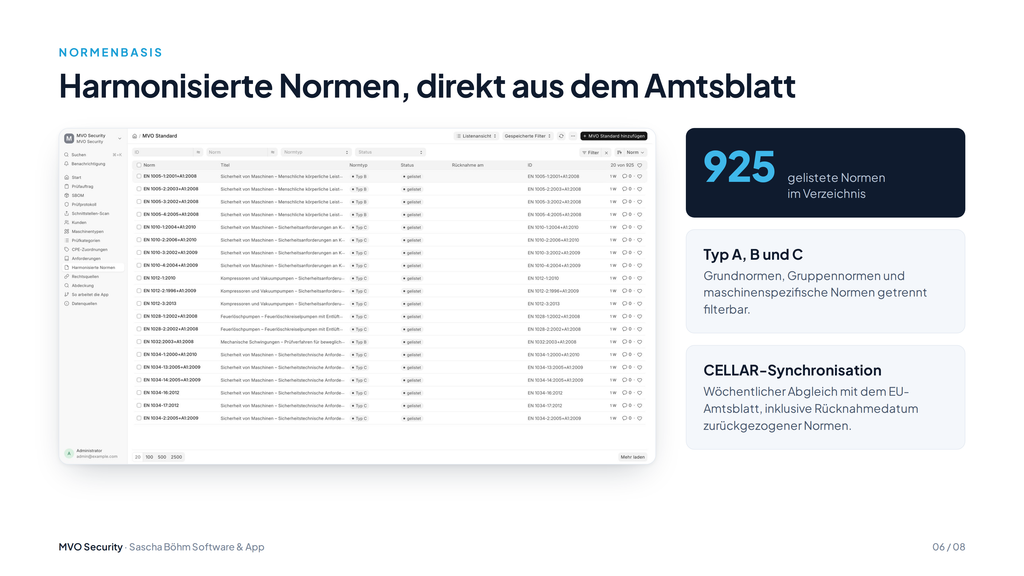
Welche Normen eine Vermutungswirkung auslösen, entscheidet die Veröffentlichung im Amtsblatt der EU. MVO Security synchronisiert diese Liste über CELLAR. Aktuell sind 925 Normen hinterlegt, gegliedert nach Typ A (Grundnormen), Typ B (Gruppennormen) und Typ C (maschinenspezifische Normen). Zurückgezogene Normen werden mit Rücknahmedatum geführt.
Gerade beim Übergang von der Maschinenrichtlinie zur Maschinenverordnung ist das wichtig. Wer Normen in einer Excel-Liste pflegt, merkt oft erst bei der nächsten Prüfung, dass sich der Stand geändert hat. Die App meldet solche Änderungen als Handlungsbedarf, und ein Mensch prüft und gibt frei.
Das Ergebnis: die Maschinenakte als PDF
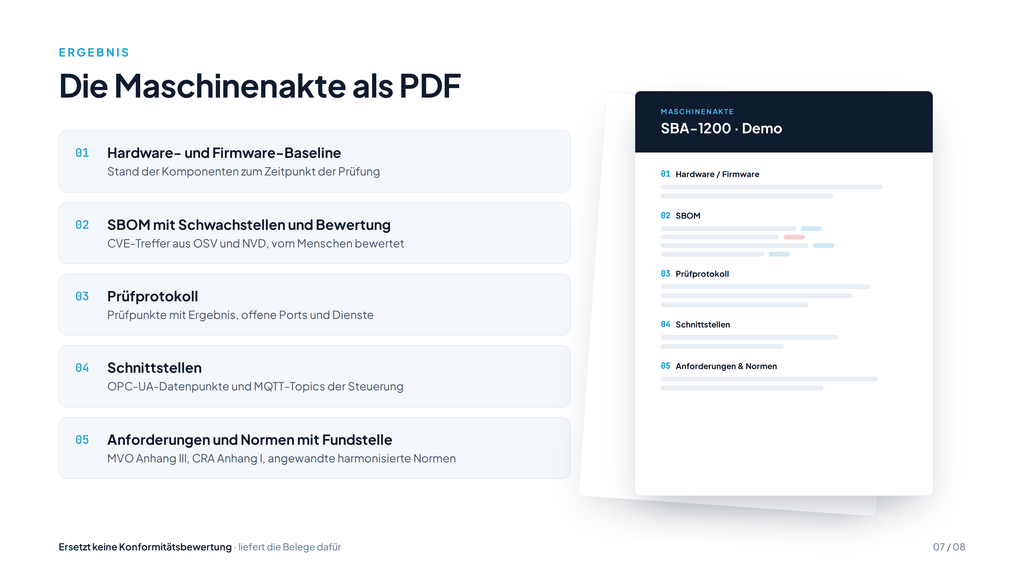
Am Ende erzeugt MVO Security eine Maschinenakte als PDF. Sie enthält:
- die Hardware- und Firmware-Baseline zum Zeitpunkt der Prüfung,
- die Software-Stückliste mit Schwachstellen und deren Bewertung,
- das Prüfprotokoll mit Prüfpunkten, Ergebnissen, offenen Ports und Diensten,
- die Schnittstellen der Steuerung, also OPC-UA-Datenpunkte und MQTT-Topics,
- die zugeordneten Anforderungen aus MVO Anhang III und CRA Anhang I sowie die angewandten harmonisierten Normen mit Fundstelle.
Wichtig ist mir dabei eine klare Grenze: Die App ersetzt keine Konformitätsbewertung. Die Verantwortung bleibt beim Hersteller, und an allen entscheidenden Stellen gibt ein Mensch frei. Sie sorgt aber dafür, dass die Fleißarbeit nicht bei jeder Maschine von vorn beginnt und dass die Belege nachvollziehbar zusammenstehen.
Wie geht es weiter?
MVO Security ist noch nicht öffentlich. Ob die App als Open Source erscheint oder anders zur Verfügung gestellt wird, habe ich noch nicht entschieden. Vorher interessiert mich die Sicht aus der Praxis:
Wie erstellt ihr heute Software-Stücklisten für eure Maschinen? Automatisiert, per Excel oder noch gar nicht?
Wer sich austauschen möchte oder die App an einer eigenen Maschine sehen will, erreicht mich über das Kontaktformular oder auf LinkedIn.
Häufige Fragen
Ab wann gilt die neue Maschinenverordnung? Die Maschinenverordnung (EU) 2023/1230 gilt ab dem 20. Januar 2027 und ersetzt dann die Maschinenrichtlinie 2006/42/EG.
Was ist eine SBOM? Eine Software Bill of Materials ist eine Stückliste aller Softwarekomponenten eines Produkts, mit Name und Version. Sie ist die Grundlage, um bekannte Schwachstellen überhaupt zuordnen zu können. Der Cyber Resilience Act fordert sie für Produkte mit digitalen Elementen.
Ist die IEC 62443 unter der Maschinenverordnung harmonisiert? Stand heute nein. Sie löst deshalb keine Vermutungswirkung aus, ist aber der etablierte fachliche Rahmen, um Schutz gegen Korrumpierung und die Sicherheit von Steuerungen zu belegen.
Werden bei MVO Security Daten ins Internet übertragen? Nur Produktnamen, Versionen und Nummern von Rechtsakten, und zwar vom Server aus. Die Maschine selbst hat keine Internetverbindung, Kunden-, Maschinen- und Seriennummern bleiben im Unternehmen.
Ersetzt die App die Konformitätsbewertung? Nein. Sie sammelt und strukturiert die Belege. Die Bewertung und Freigabe bleibt beim Hersteller.