OT-Security
Alle Beiträge aus der Kategorie „OT-Security“.
Kategorie: OT-Security
Ignition Default Permissions Vulnerability (CVE-2026-77393) – Risiko für OT-Umgebungen
Was betroffen ist Die US-Behörde CISA hat eine Sicherheitsmeldung veröffentlicht, die auf ein Problem im Produkt Inductive Automation Ignition hinweist. Die Vulnerabilität betrifft Versionen bis…
Schwachstellen im Tycon TPDIN-Monitor-WEB3 – Risiko für kritische Infrastrukturen
Was betroffen ist Die US-Behörde CISA hat eine Sicherheitsmeldung veröffentlicht, die Schwachstellen im Tycon Systems TPDIN-Monitor-WEB3 identifiziert. Das Gerät ist ein Web-basiertes Monitoring-System für industrielle…
CISA warnt vor Remote Code Execution in IXON VPN Client
Was betroffen ist Die US-Behörde CISA hat eine Sicherheitsmeldung veröffentlicht, die auf eine Schwachstelle im IXON VPN Client hinweist. Die betroffene Software ist ein VPN-Client,…
Rockwell Automation Logix Plattform: Sicherheitslücke bei Speicherüberlauf
Was betroffen ist Die US-Behörde CISA hat eine Sicherheitslücke (Advisory-ID: ICSA-26-244-03) für die Rockwell Automation Logix Plattform veröffentlicht. Die betroffenen Produkte sind ControlLogix 5580, CompactLogix…
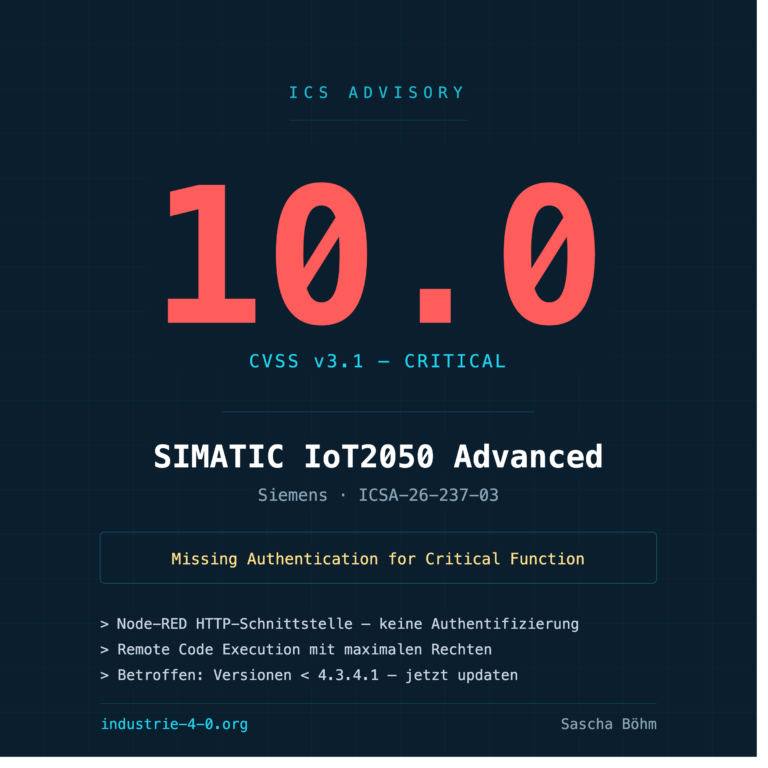
CVSS 10.0: Kritische Lücke im Siemens SIMATIC IoT2050 Advanced – was Betreiber jetzt tun müssen
Am 25. August 2026 hat CISA die Advisory ICSA-26-237-03 veröffentlicht – eine Neuveröffentlichung der Siemens-ProductCERT-Meldung SSA-834709 vom 11. August 2026. Betroffen ist das SIMATIC IoT2050…