OT-Security
Alle Beiträge aus der Kategorie „OT-Security“.
Kategorie: OT-Security
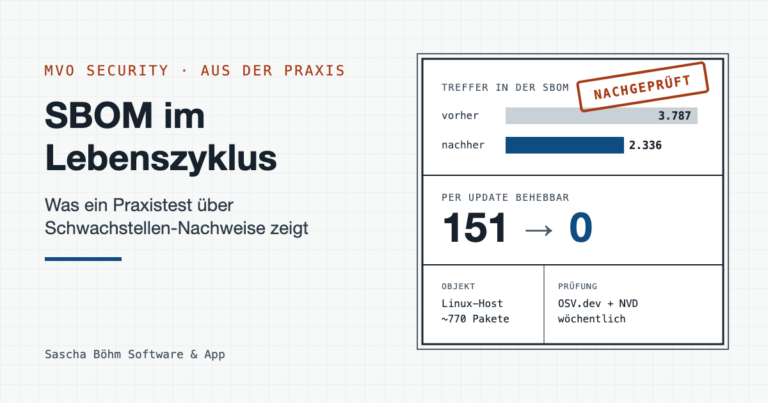
SBOM im Lebenszyklus: Was ein Praxistest über Schwachstellen-Nachweise zeigt
In meinem letzten Beitrag habe ich gezeigt, wie MVO Security Software-Stücklisten erfasst und mit Schwachstellendatenbanken abgleicht. Bleibt die Frage: Was bringt das im Alltag, wenn…
Ransomware-Lagebild Deutschland KW 43/2026
In der Kalenderwoche 43/2026, also vom 12. bis zum 19. Oktober 2026, verzeichneten die deutschen Systeme sieben Fälle von Ransomware. Dieser Wert stellt einen Rückgang…
CISA warnt vor kritischen Schwachstellen in altem Johnson Controls EasyIO FG-Firmware
Was betroffen ist Die US-Behörde CISA hat eine Sicherheitsmeldung veröffentlicht, die kritische Schwachstellen in der Johnson Controls EasyIO FG Serie aufdeckt. Die Betroffenen Geräte sind…
Ransomware-Lagebild Deutschland KW 42/2026
In der Kalenderwoche 42/2026, also vom 5. bis zum 12. Oktober, verzeichneten die deutschen Systeme eine leichte Abnahme der Angriffe im Vergleich zur Vorwoche. In…
Sicherheitslücke in Hitachi Energy SOI ermöglicht Remote Code Execution
Was betroffen ist Die US-Behörde CISA hat eine Sicherheitsmeldung veröffentlicht, die auf eine kritische Schwachstelle im Produkt Hitachi Energy SOI (Substation Operation Interface) hinweist. Die…
VIVOTEK Camera Firmware: Critical Command Injection Vulnerability (CVE-2026-22755)
Was betroffen ist Die US-Behörde CISA hat eine kritische Sicherheitslücke in der Firmware von VIVOTEK IP-Kameras bekannt gegeben. Die Schwachstelle, die unter der CVE-2026-22755 registriert…
Ransomware-Lagebild Deutschland KW 40/2026
Fälle in der Kalenderwoche 40/2026 betrugen drei Fälle, was im Vergleich zur Vorwoche eine deutliche Reduktion von neun Fällen darstellt. Die Gesamtzahl der gemeldeten Ransomware-Fälle…
Cross-Site Scripting in OpenPLC Runtime v3 kritisch für OT-Systeme
Was betroffen ist Die US-Behörde CISA hat eine Sicherheitsmeldung veröffentlicht, die auf einen kritischen Cross-Site Scripting (XSS) Fehler im OpenPLC Runtime v3 hinweist. Die Software…
MVO Security: Security-Nachweise für die CE-Akte automatisch erfassen
Ab dem 20. Januar 2027 gilt die neue Maschinenverordnung (EU) 2023/1230. Damit wird etwas Pflicht, das bisher oft nur am Rand behandelt wurde: Die Security…
Siemens Mendix SAML: Schwachstelle bei der Authentifizierung
Was betroffen ist Die CISA-Sicherheitsmeldung ICSA-26-258-06 betrifft das Siemens Mendix SAML Modul, das für Single Sign-On (SSO) in Produktionsumgebungen eingesetzt wird. Die Schwachstelle betrifft Versionen…