Aus der Praxis, für die Praxis
Einblicke aus Projekten, technische Analysen und Gedanken zu Industrie 4.0, Open Source und digitaler Transformation.
Kategorie: Alle
SaaS-Dienste bei Ransomware-Fällen in Deutschland 2026: Microsoft 365 in 69 Prozent der Fälle
Für diese Auswertung wurden alle 335 Fälle mit Deutschlandbezug betrachtet, die ransomware.live im Jahr 2026 erfasst hat (2026-01-02 bis 2026-09-01). Für 200 davon liegt eine…
Ransomware-Lagebild KW 36/2026 – Fallrückgang, aber weiterhin hohe Aktivität
Fälle mit Deutschlandbezug laut ransomware.live in der Kalenderwoche 36/2026 (26. August bis 2. September) betragen sieben, was einen Rückgang um drei Fällen gegenüber der Vorwoche…
Rockwell Automation Logix Plattform: Sicherheitslücke bei Speicherüberlauf
Was betroffen ist Die US-Behörde CISA hat eine Sicherheitslücke (Advisory-ID: ICSA-26-244-03) für die Rockwell Automation Logix Plattform veröffentlicht. Die betroffenen Produkte sind ControlLogix 5580, CompactLogix…
Stichtag 20.01.2027: Wenn Software zum Sicherheitsbauteil wird
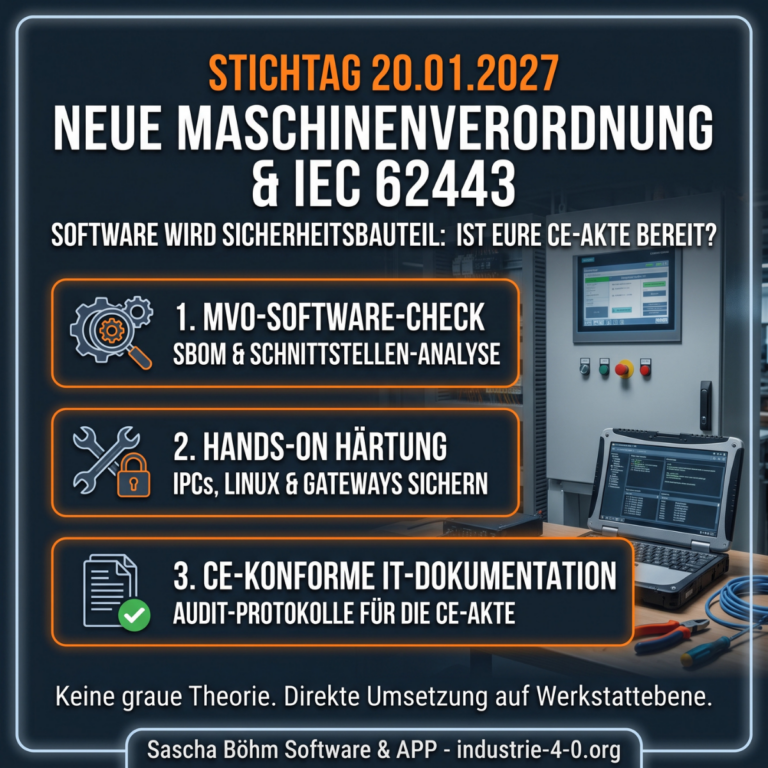
Ab 20.01.2027 gilt die neue EU-Maschinenverordnung: Software wird zum Sicherheitsbauteil. Was sich für Maschinenbauer ändert – und wie ihr eure CE-Akte jetzt vorbereitet.
CVSS 10.0: Kritische Lücke im Siemens SIMATIC IoT2050 Advanced – was Betreiber jetzt tun müssen
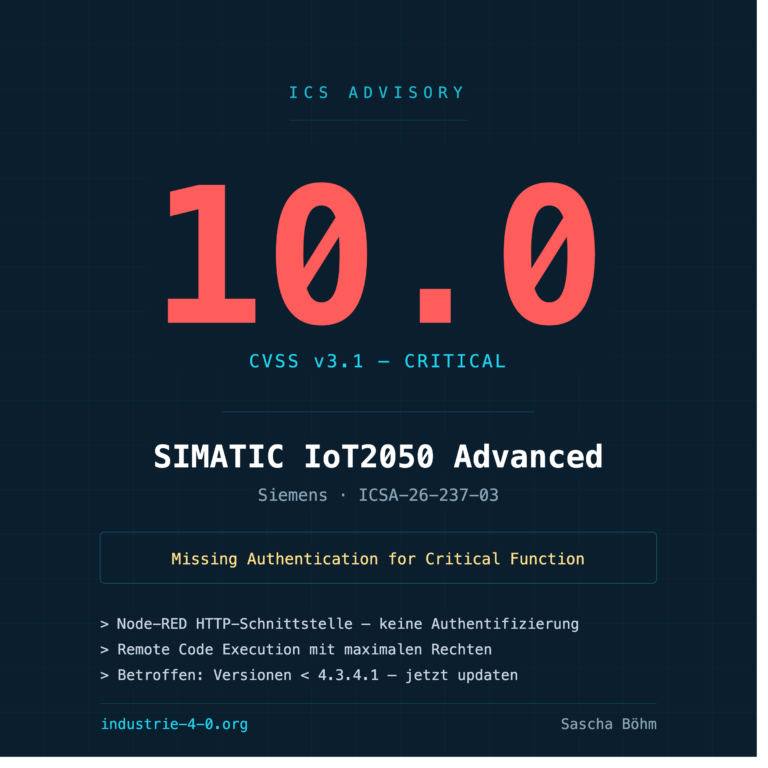
Am 25. August 2026 hat CISA die Advisory ICSA-26-237-03 veröffentlicht – eine Neuveröffentlichung der Siemens-ProductCERT-Meldung SSA-834709 vom 11. August 2026. Betroffen ist das SIMATIC IoT2050…
ERPNext-Partner für MDE/BDE in Bayern und Franken: Warum der Standard nicht reicht
Wer nach einem ERPNext-Partner für MDE- oder BDE-Anbindung in Bayern sucht, landet meist bei einer Handvoll bekannter Namen: zertifizierte Frappe-Partner, überregionale ERPNext-Dienstleister, spezialisierte Beratungshäuser. Was…
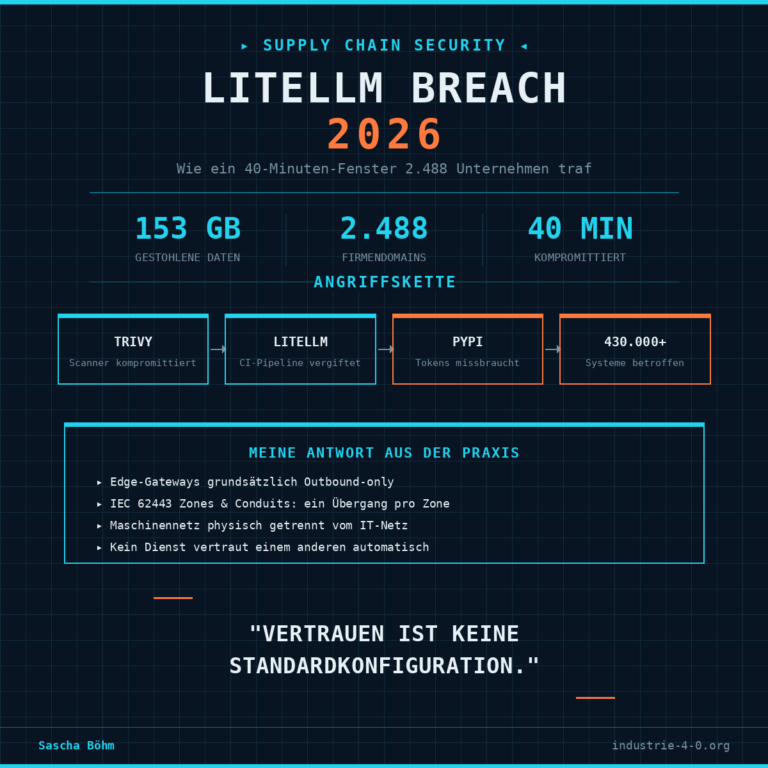
40 Minuten, 2.488 Firmen: Was der LiteLLM-Breach über Vertrauen in Systemen lehrt
Ein Supply-Chain-Angriff auf ein KI-Tool trifft AWS, Siemens, Airbus und John Deere. Was das mit Zero-Trust in der Fertigung zu tun hat. Der Vorfall Am…
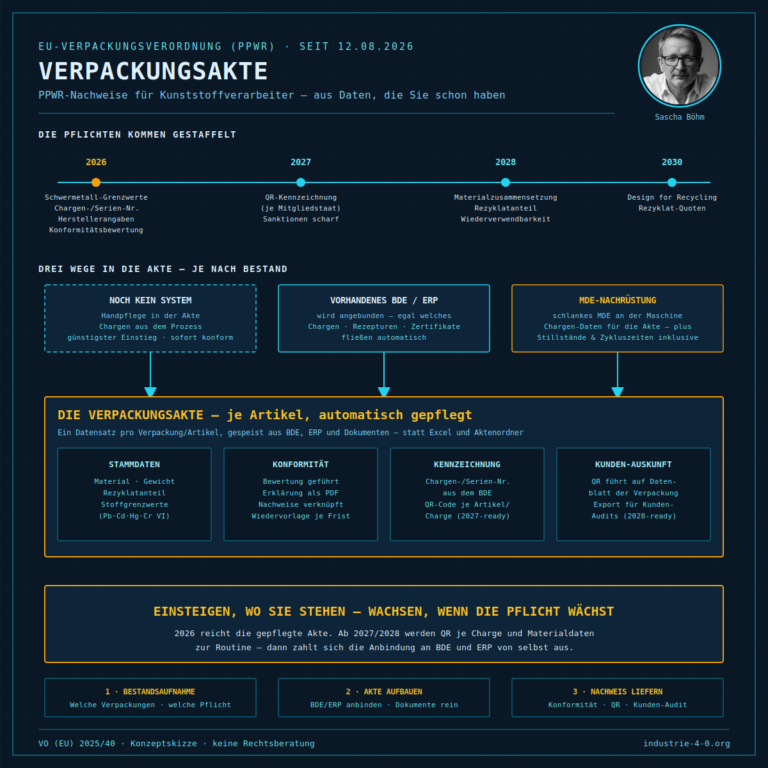
Die EU-Verpackungsverordnung (PPWR) pragmatisch lösen: Das Konzept der digitalen Verpackungsakte
Seit dem 12. August 2026 tickt die Uhr für Kunststoffverarbeiter offiziell: Die neue EU-Verpackungsverordnung (Verordnung (EU) 2025/40) ist in Kraft. Was in Brüssel als Meilenstein…
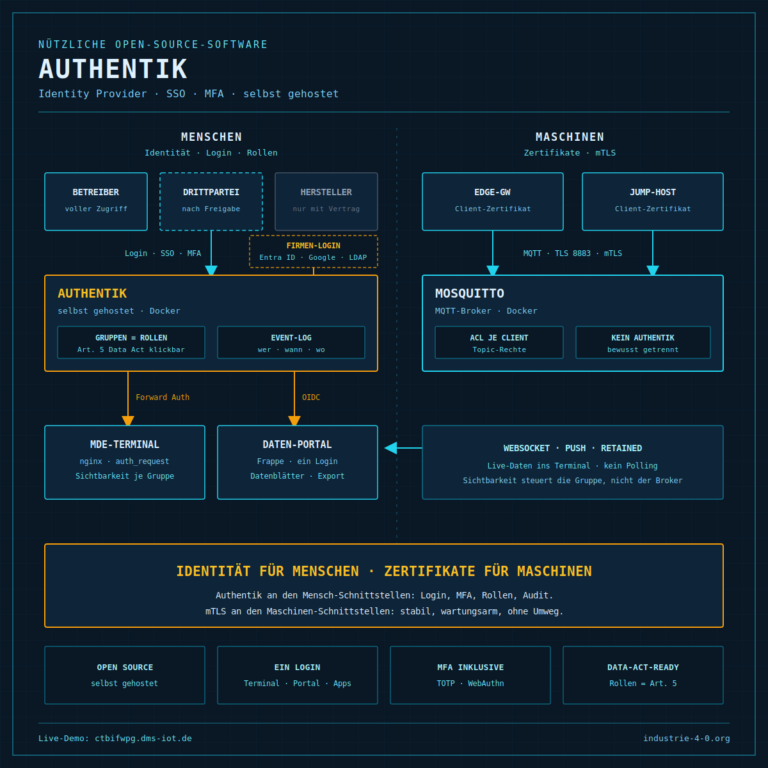
Nützliche Open-Source-Software: Authentik — ein Login für alles
SSO, Multi-Faktor-Authentifizierung und Rollenverwaltung gelten als Konzern-Themen mit Konzern-Preisschild. Sind sie aber nicht: Mit dem Open-Source-Identity-Provider Authentik läuft das Ganze selbst gehostet im eigenen Netz…
# 328 Fertiger, drei Treffer – und warum das die gute Nachricht ist
Ich wollte wissen, wo in meiner Region gerade in Produktions-IT investiert wird. Nicht raten, nicht schätzen – nachsehen. Herausgekommen ist ein Werkzeug, das ich jetzt…