Aus der Praxis, für die Praxis
Einblicke aus Projekten, technische Analysen und Gedanken zu Industrie 4.0, Open Source und digitaler Transformation.
Kategorie: Alle
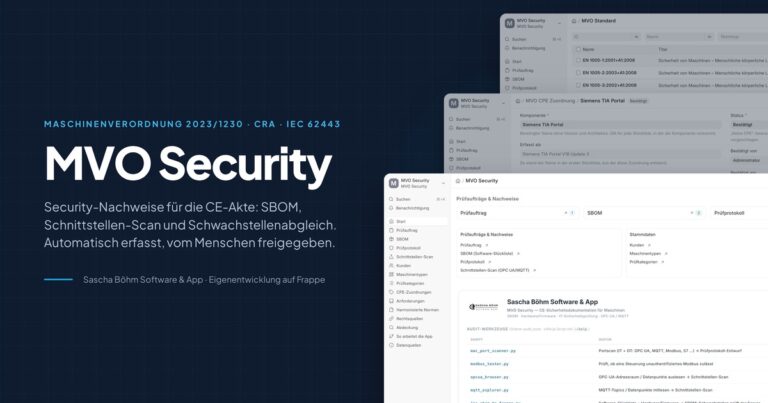
MVO Security: Security-Nachweise für die CE-Akte automatisch erfassen
Ab dem 20. Januar 2027 gilt die neue Maschinenverordnung (EU) 2023/1230. Damit wird etwas Pflicht, das bisher oft nur am Rand behandelt wurde: Die Security…
Siemens Mendix SAML: Schwachstelle bei der Authentifizierung
Was betroffen ist Die CISA-Sicherheitsmeldung ICSA-26-258-06 betrifft das Siemens Mendix SAML Modul, das für Single Sign-On (SSO) in Produktionsumgebungen eingesetzt wird. Die Schwachstelle betrifft Versionen…
SaaS-Dienste bei Ransomware-Fällen in Deutschland 2026: Microsoft 365 in 69 Prozent der Fälle
Für diese Auswertung wurden alle 350 Fälle mit Deutschlandbezug betrachtet, die ransomware.live im Jahr 2026 erfasst hat (2026-01-02 bis 2026-09-15). Für 207 davon liegt eine…
Ignition Default Permissions Vulnerability (CVE-2026-77393) – Risiko für OT-Umgebungen
Was betroffen ist Die US-Behörde CISA hat eine Sicherheitsmeldung veröffentlicht, die auf ein Problem im Produkt Inductive Automation Ignition hinweist. Die Vulnerabilität betrifft Versionen bis…
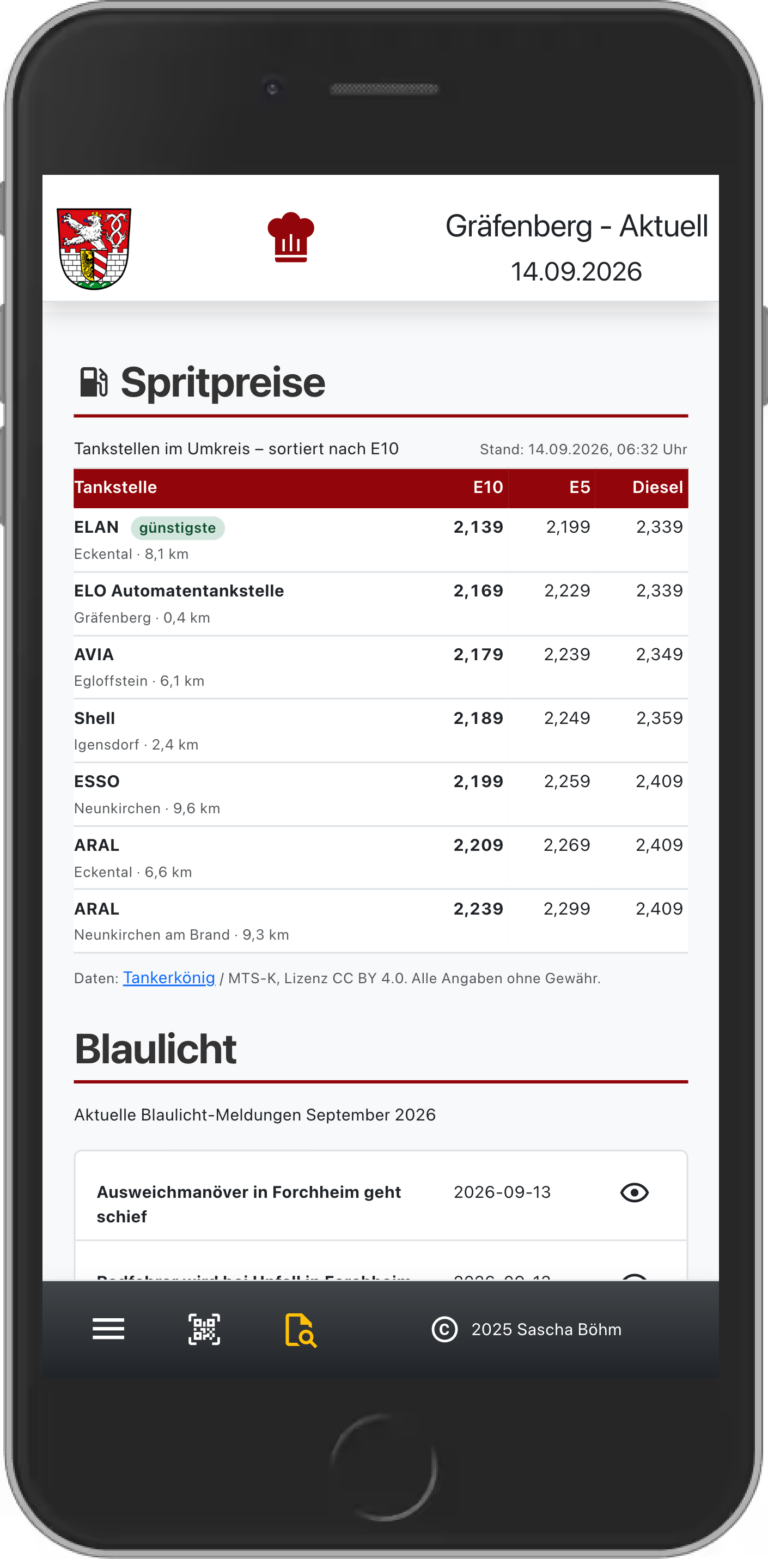
Von „das nervt mich“ zu „das läuft“ in einem Abend – Spritpreise auf Gräfenberg Aktuell
Seit dem 1. April 2026 dürfen Tankstellen ihre Preise nur noch einmal am Tag erhöhen, um 12 Uhr. Die Bilanz nach fünf Monaten ist ernüchternd:…
Schwachstellen im Tycon TPDIN-Monitor-WEB3 – Risiko für kritische Infrastrukturen
Was betroffen ist Die US-Behörde CISA hat eine Sicherheitsmeldung veröffentlicht, die Schwachstellen im Tycon Systems TPDIN-Monitor-WEB3 identifiziert. Das Gerät ist ein Web-basiertes Monitoring-System für industrielle…
Ransomware-Lagebild KW 37/2026: Eine leichte Zunahme, aber stabil weiterhin hohe Fallzahlen
Fälle mit Deutschlandbezug laut ransomware.live in der Kalenderwoche 37/2026 (02. bis 09. September) betragen insgesamt acht – ein leichter Anstieg gegenüber den sieben Fällen in…
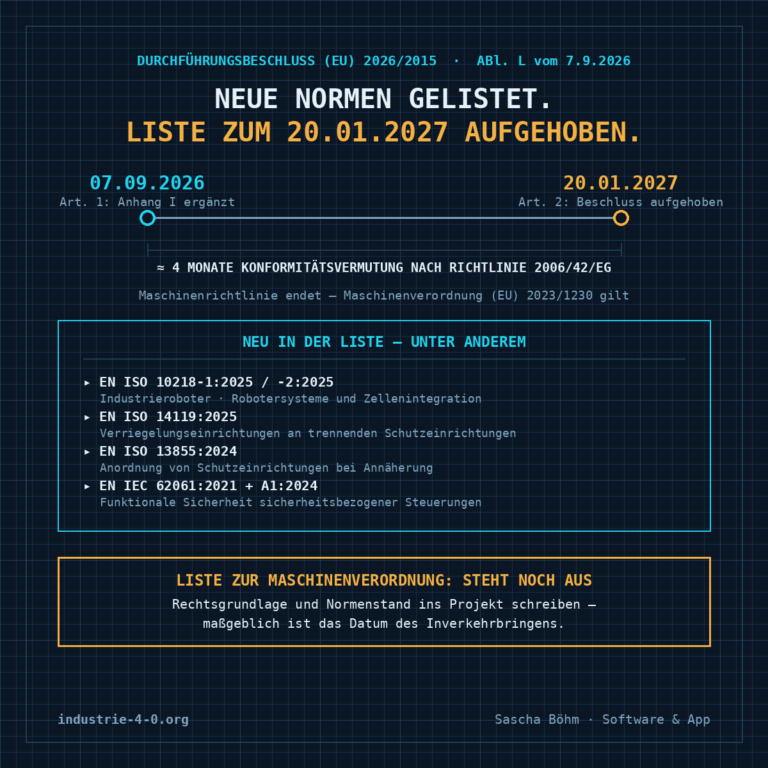
Neue harmonisierte Normen für Maschinen — und ihre Aufhebung zum 20. Januar 2027
Am 7. September 2026 ist der Durchführungsbeschluss (EU) 2026/2015 der Kommission vom 4. September 2026 in Kraft getreten. Er ergänzt die Liste der harmonisierten Normen…
CISA warnt vor Remote Code Execution in IXON VPN Client
Was betroffen ist Die US-Behörde CISA hat eine Sicherheitsmeldung veröffentlicht, die auf eine Schwachstelle im IXON VPN Client hinweist. Die betroffene Software ist ein VPN-Client,…
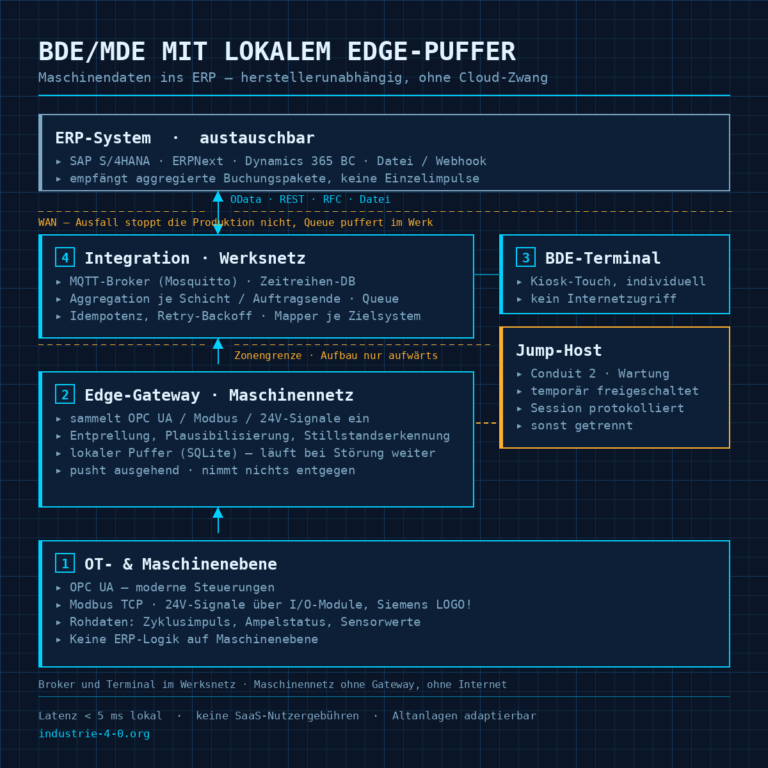
SAP ME und MII laufen aus: Betriebsdatenerfassung ohne Cloud-Zwang
Ein Termin, über den im Mittelstand kaum jemand spricht Die Mainstream-Wartung für SAP Manufacturing Execution (ME) und SAP Manufacturing Integration and Intelligence (MII) endet zum…