Am 13. Oktober 2026 hat Siemens seinen monatlichen Patch Day veröffentlicht. Die CISA hat am 22. Oktober 17 dieser Advisories republiziert (ICSA-26-295-02 bis -18). Zwei davon haben einen CVSS-Wert von 10.
Wichtiger als der Score ist aber eine andere Frage: Gibt es einen Fix oder nicht? Genau da trennt sich die Lage in zwei Gruppen.
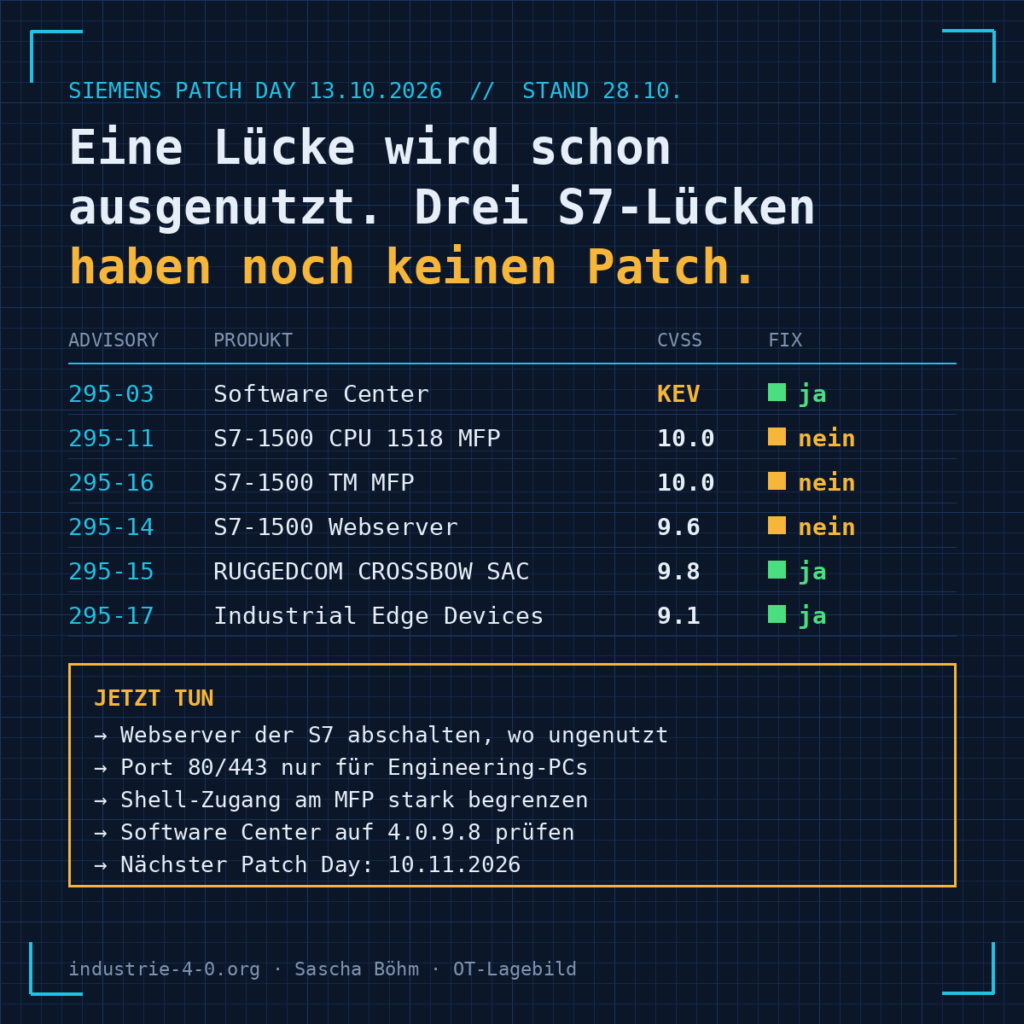
| Advisory | Produkt | CVSS | Fix verfügbar |
|---|---|---|---|
| ICSA-26-295-03 / SSA-580366 | Siemens Software Center | aktiv ausgenutzt | ja (4.0.9.8) |
| ICSA-26-295-11 / SSA-457936 | S7-1500 CPU 1518(F)-4 PN/DP MFP | 10.0 | nein |
| ICSA-26-295-16 / SSA-784472 | S7-1500 TM MFP | 10.0 | nein |
| ICSA-26-295-14 / SSA-591731 | S7-1500 Webserver | 9.6 | nein |
| ICSA-26-295-15 / SSA-765416 | RUGGEDCOM CROSSBOW SAC | 9.8 | ja (V6.0) |
| ICSA-26-295-17 | Industrial Edge Devices | 9.1 | ja |
Stand: 28.10.2026
1. Siemens Software Center: wird bereits ausgenutzt
Das ist die dringendste Meldung, auch wenn sie keinen CVSS-Rekord aufstellt.
Bei CVE-2026-110936 handelt es sich um DLL-Side-Loading. Die verwundbare Version lädt beim Start Hilfsdateien aus ihrem eigenen Ordner, ohne sie zu prüfen. Angreifer haben eine echte, signierte Kopie des Software Centers verteilt und eigene DLLs daneben gelegt. Das Siemens-Programm selbst wurde dabei nicht verändert, und laut Siemens wurde auch kein Siemens-System oder Update-Kanal kompromittiert.
Die Verbreitung läuft über eine sogenannte ClickFix-Kampagne. Nutzer werden auf Webseiten dazu gebracht, Befehle selbst in das Ausführen-Fenster oder PowerShell einzufügen.
Was zu tun ist:
- Software Center auf Version 4.0.9.8 oder neuer bringen. Bestehende Installationen aktualisieren sich beim nächsten Start automatisch. Prüfen Sie trotzdem, ob das auf allen Engineering-PCs passiert ist.
- Siemens-Software nur aus offiziellen Siemens-Quellen laden.
- Auf Warnzeichen achten: ein Ordner „SM Software Provisioning Service“ unter
AppData\Local\Programsoder Dateien wieactivate.bakneben der Anwendung. - Die von Siemens genannten Indikatoren in Firewall und Logs prüfen (Details im Siemens-Beitrag, Link unten).
- Bei Verdacht den Rechner isolieren.
Warum das für die Produktion zählt: Das Software Center liegt typischerweise auf Engineering-PCs. Und die haben in vielen Betrieben direkten Zugriff auf die Steuerungen.
2. S7-1500 Webserver: kein Patch
SSA-591731 umfasst acht Schwachstellen (CVE-2026-63350 bis CVE-2026-63357) in der Trace-Seite des Webservers. Der höchste Wert liegt bei CVSS 9.6.
So funktioniert der Angriff: Die Trace-Seite prüft importierte Trace-Dateien nicht ausreichend. Importiert ein Nutzer mit dem Recht „Read diagnostics“ eine manipulierte Datei, läuft Skriptcode in seinem Browser. Damit lassen sich SPS-Operationen im Rahmen seiner Berechtigungen auslösen.
Betroffen sind laut Siemens alle Versionen einer langen Liste, darunter S7-1500 (inklusive F, T, TF, MFP und ODK), ET 200SP, SIPLUS, Drive Controller und Open Controller.
Siemens arbeitet an Korrekturen. Eine Ausnutzung ist bisher nicht bekannt.
Was zu tun ist:
- Webserver deaktivieren, wo er nicht gebraucht wird.
- Wo er gebraucht wird: Port 80/tcp und 443/tcp nur für vertrauenswürdige IP-Adressen freigeben, idealerweise nur für Engineering-Rechner.
- Nur Trace-Dateien aus vertrauenswürdiger Quelle importieren. Das gehört auch in die Unterweisung von Servicetechnikern.
- Zugriff auf den Webserver auf qualifiziertes Personal beschränken.
3. S7-1500 MFP und TM MFP: kein Patch
Die Multifunktionsplattform bringt ein zusätzliches GNU/Linux-Subsystem mit. Darin stecken hunderte Fremd-CVEs, deshalb der CVSS-Wert von 10.
- SSA-457936 betrifft die CPU 1518(F)-4 PN/DP MFP ab Firmware V3.1.7.
- SSA-784472 betrifft das S7-1500 TM MFP (GNU/Linux-Subsystem), alle Versionen.
Siemens bereitet Fixes vor und nennt bis dahin Gegenmaßnahmen:
- Zugriff auf die interaktive Shell des Linux-Subsystems nur für vertrauenswürdiges Personal.
- Nur Anwendungen aus vertrauenswürdigen Quellen bauen und ausführen.
- Netzwerkzugriff auf die Geräte schützen.
4. Was bereits gepatcht werden kann
Diese Updates sind verfügbar und gehören ins nächste Wartungsfenster, vorher auf einem Testsystem geprüft:
- RUGGEDCOM CROSSBOW Station Access Controller (SSA-765416): fünf SQLite-Schwachstellen, CVSS 9.8. Alle Versionen vor V6.0 betroffen, Fix ist V6.0.
- Industrial Edge Devices (ICSA-26-295-17): Path Traversal, CVSS 9.1. SIMATIC IPC Edge Devices auf V3.2.0-17, Industrial Edge Cloud, Own und Virtual Device auf V1.28.1 oder neuer.
- SIMATIC WinCC (CVE-2026-59241, CVSS 8.8): V8.0 auf Update 11, V8.1 auf Update 7. Für V7.5 nennt Siemens keinen Fix.
- Industrial Edge App Publisher: auf Version 1.27.9 oder neuer.
Checkliste für diese Woche
- Engineering-PCs: Version des Software Centers prüfen (4.0.9.8 oder neuer).
- Asset-Liste nach S7-1500 und ET 200SP durchsuchen und prüfen, wo der Webserver aktiv ist.
- Webserver abschalten, wo er nicht genutzt wird. Sonst Port 80/443 per Firewall einschränken.
- MFP-Geräte: Shell-Zugang und installierte Anwendungen prüfen.
- Verfügbare Updates (CROSSBOW, Industrial Edge, WinCC) testen und einplanen.
- Nächsten Siemens Patch Day am 10. November 2026 im Kalender vormerken.
Randnotiz: PHP2Shell
In derselben Woche hat PHP2Shell (CVE-2026-109618 und CVE-2026-109619) für viel Aufsehen gesorgt. Siemens hat dazu SSA-566435 veröffentlicht. Darin wird aktuell kein Siemens-Produkt als betroffen geführt, sondern nur eine Liste von Produkten, die PHP gar nicht enthalten. Für Siemens-Anlagen ist das also Entwarnung. Webserver mit PHP im eigenen Haus sollten Sie trotzdem prüfen.
Quellen
- Siemens ProductCERT, Active Exploitation of CVE-2026-110936 in Siemens Software Center
- CISA ICSA-26-295-03 (Software Center)
- CISA ICSA-26-295-11 (S7-1500 CPU MFP)
- CISA ICSA-26-295-14 (S7 PLCs Web Server)
- CISA ICSA-26-295-15 (RUGGEDCOM CROSSBOW SAC)
- CISA ICSA-26-295-16 (S7-1500 TM MFP)
- CISA ICSA-26-295-17 (Industrial Edge Devices)
- Siemens SSA-566435 (PHP2Shell)